Note d'architecture
Profils de Compliance
Contexte d'architecture
Méthode réutilisable
Je construis mes produits avec des outils d'IA — Claude Code, Lovable, GitHub. L'effet de levier est réel. Le rayon d'impact, moins souvent évoqué.
Je rajoutais toujours la compliance à la fin de chaque projet. Politique de confidentialité ? À ajouter avant le lancement. Journal d'audit ? À attribuer après le premier incident. Classification des données ? À régler quand un partenaire la demande.
C'est le schéma que suit la plupart des équipes. C'est aussi pour cela que les audits font mal.
J'ai ajouté une nouvelle couche au template de gouvernance que j'utilise pour ces produits. Elle traite la partie que personne ne veut concevoir en amont : la compliance.
Le premier réflexe a été d'intégrer tous les référentiels dans le template de base. ISO 27001, GDPR, EU AI Act, IATI, HIPAA, ISO 13485. Le rendre exhaustif.
C'est une erreur. Une landing page n'a pas besoin d'ISO 27001. Un blog n'a pas besoin d'ISO 42001. Un pitch deck n'a pas besoin d'IATI XML. La plupart de mes produits n'ont besoin d'aucun d'entre eux. Les rares qui en ont besoin demandent des combinaisons différentes.
Ce que j'ai ajouté à la place, ce sont des profils. Le template de base reste réduit. Un flag dans les ground rules active les obligations.
compliance_profiles: security, ai-governance
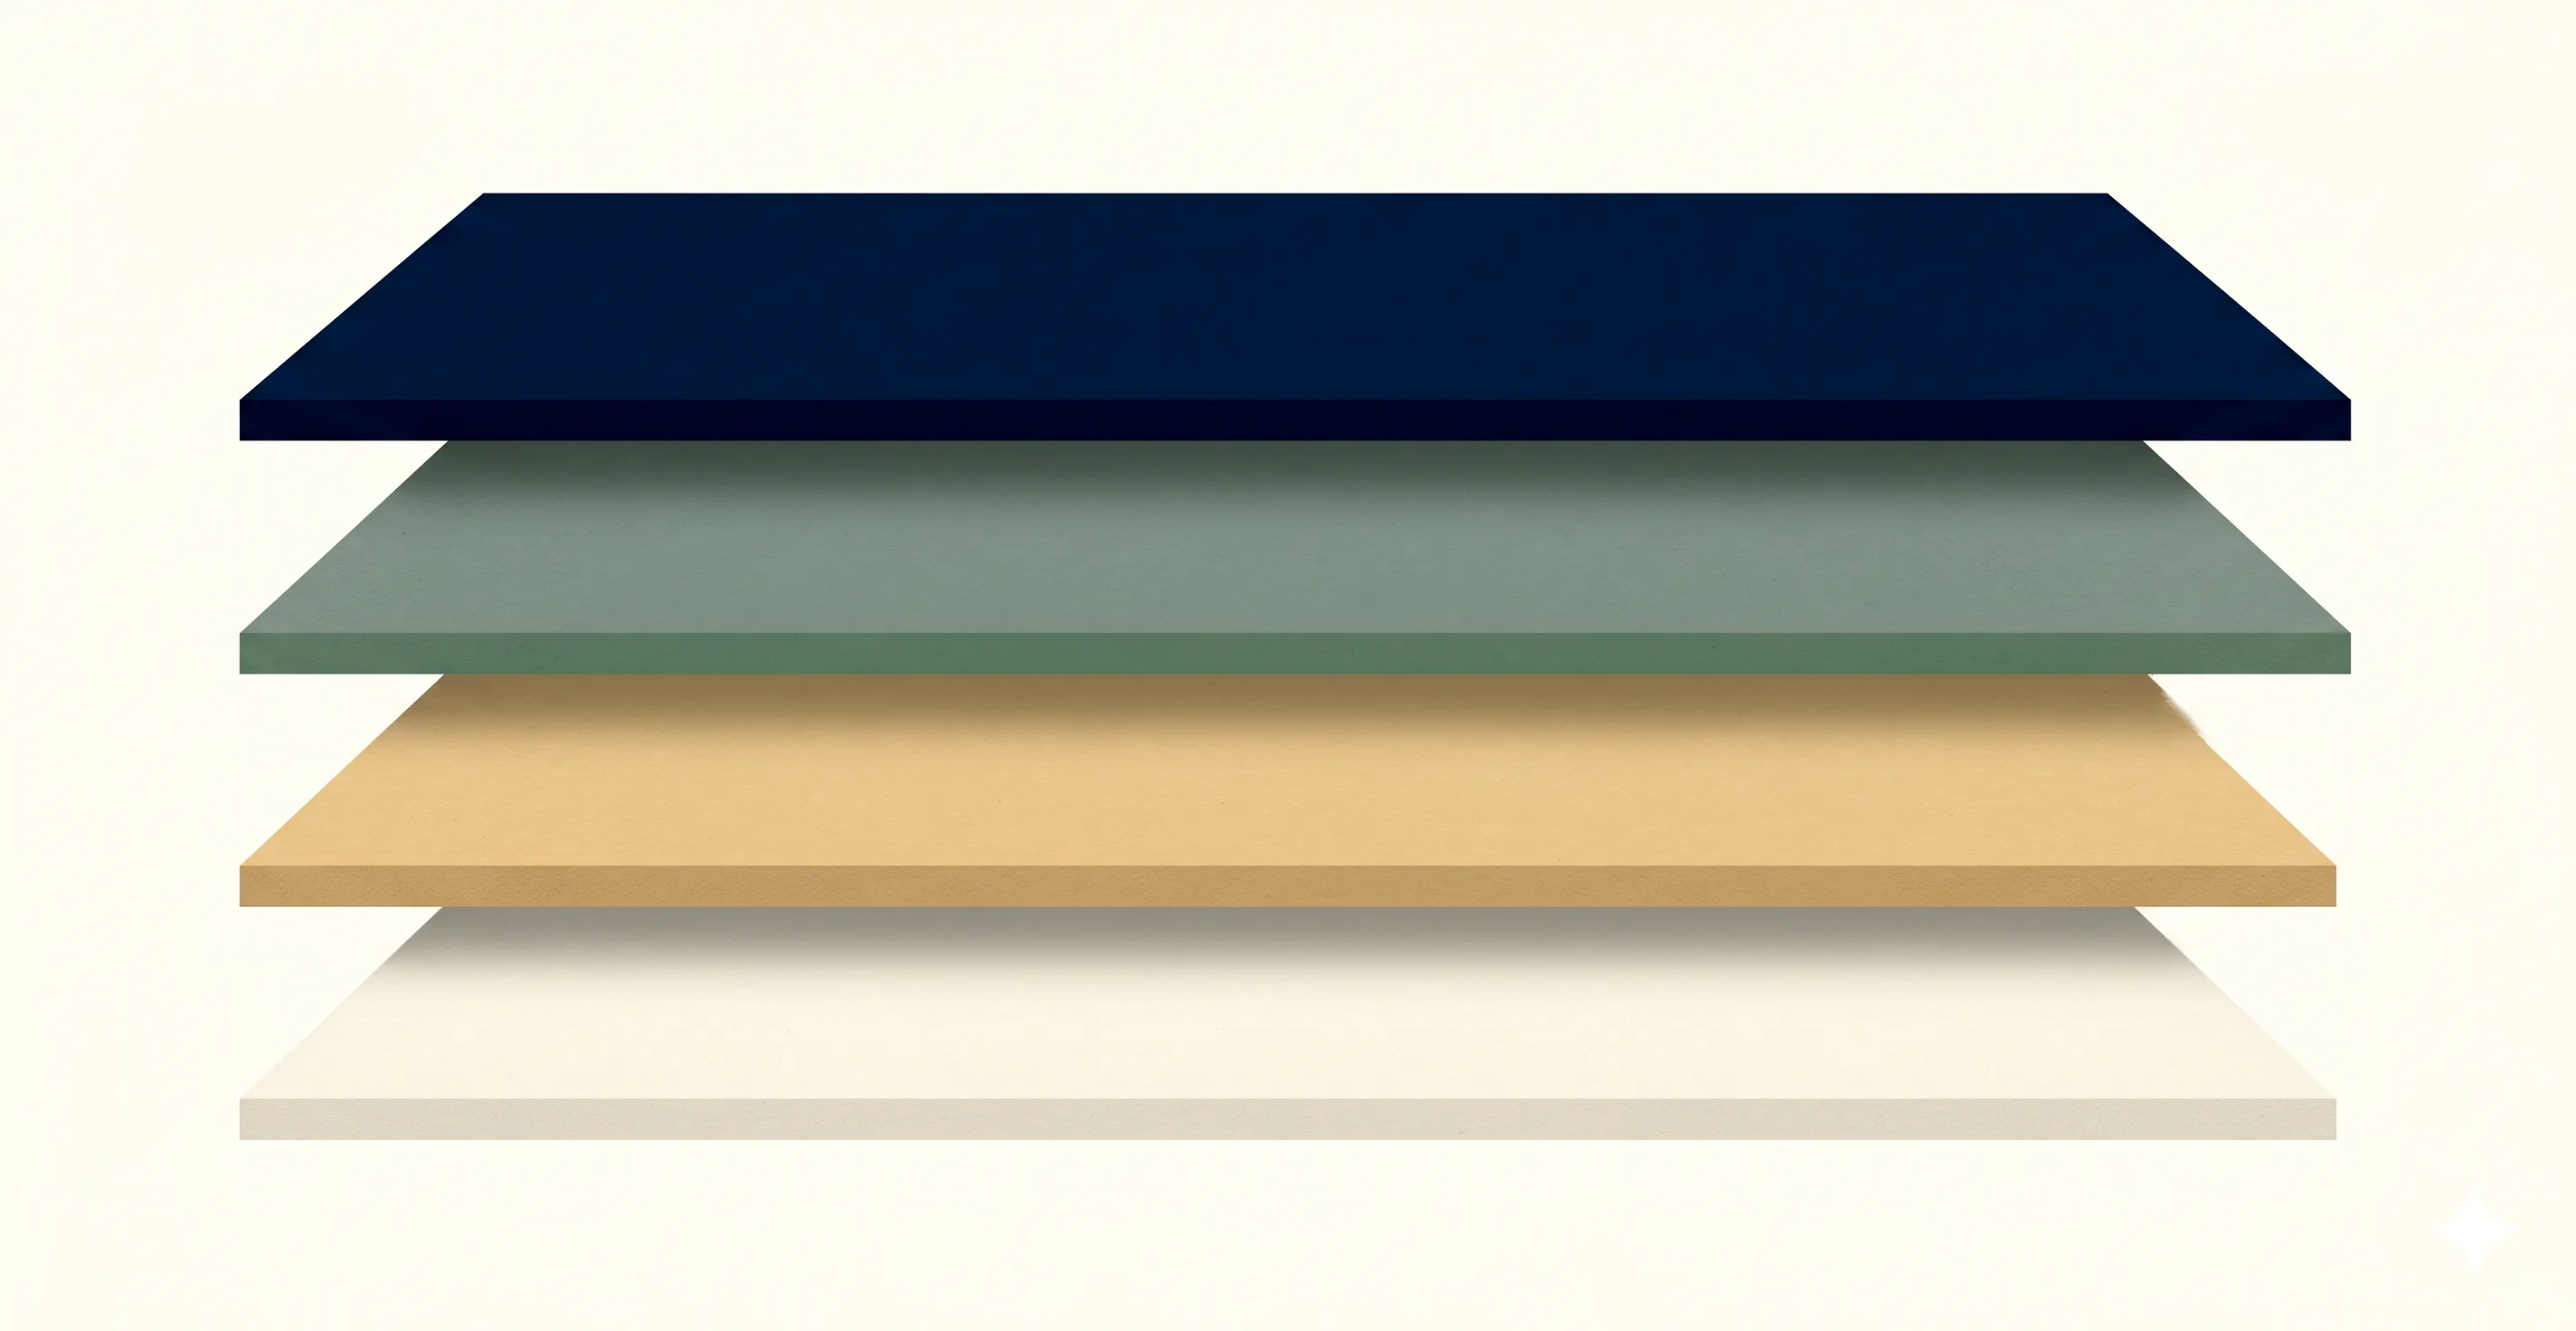
Chaque profil pointe vers un répertoire d'obligations et les contrôles qui les satisfont. Quatre niveaux.
Niveau 1 — Universel. Toujours actif. Formats de données (ISO 8601, 4217, 639-1, 3166), accessibilité (WCAG 2.2 AA), modèle de qualité logicielle (ISO/IEC 25010). Ce que chaque produit hérite sans même y penser.
Niveau 2 — Gouvernance de l'IA. Actif lorsque le produit utilise l'IA. EU AI Act (en vigueur depuis août 2024, application progressive jusqu'en 2027), ISO/IEC 42001:2023 (la norme de système de management de l'IA publiée en décembre 2023), NIST AI RMF + GenAI Profile. Une checklist de classification des risques s'exécute avant le lancement de tout produit d'IA — interdit / à haut risque / limité / minimal.
Niveau 3 — Sécurité et confidentialité. Actif lorsque la charge de travail est réglementée, B2B en entreprise, ou destinée au secteur public. ISO 27001, SOC 2, GDPR, ISO 27701. Avec une distinction claire entre aligné (contrôles mis en œuvre), prêt pour certification (évaluation des écarts + piste d'audit), et certifié (l'organisation détient le certificat).
Niveau 4 — Domaine. Santé (ISO 13485, IEC 62304, MDR, EHDS). Finance (ISO 20022, PCI DSS, PSD2). Climat (IATI, GHG Protocol, TCFD). Administration publique (eIDAS, NIS2). N'activer que celui qui est pertinent.
Ce que cela m'a clarifié : ISO 27001 n'est pas une fonctionnalité logicielle. C'est un système de management. Sur ses 93 contrôles, peut-être un tiers peut réellement vivre dans le code. Le reste, ce sont des politiques, de la formation, de la gestion des fournisseurs, de l'audit interne — un travail que fait l'organisation, pas la plateforme.
Le PaaS qu'utilise la plupart des créateurs d'outils d'IA dispose probablement déjà d'un SOC 2 Type II couvrant ~40 de ces contrôles. Le travail qu'il me reste à faire, ce sont les 30 autres — et même là, l'essentiel consiste à identifier quels contrôles s'appliquent, pas à les inventer. L'IA fait l'implémentation. Je fais la discipline.
Je réapprends sans cesse la même leçon avec ce template. Le générique ne survit pas au contact du spécifique. L'exhaustif ne survit pas au contact des charges de travail réelles. Ce qui survit, c'est petit + activable.
La compliance comme configuration, pas comme fork.
La partie honnête : cela ne rend aucun produit compliant. Cela rend le travail de compliance visible. Que les contrôles soient réellement mis en œuvre, que les politiques soient rédigées, que les équipes soient formées — cela reste le travail à faire. Le template garantit seulement que personne n'oublie quel travail s'applique, et à quel produit.
L'audit-readiness, c'est de l'architecture. L'architecture, c'est le template de gouvernance, pas la base de code. Construite au niveau du template, la discipline se propage. Ajoutée à la fin de chaque produit, chaque trimestre devient un exercice d'incendie.
Quelle est aujourd'hui votre posture de compliance par défaut — et est-ce celle dont votre prochaine charge de travail réglementée aura réellement besoin ?
Le template est open source — lien en commentaire.
Sources
- ai-product-architecture-template (open source, GitHub): https://github.com/gtcuco-personal/ai-product-architecture-template
- ISO/IEC 27001:2022 — Information security management systems: https://www.iso.org/standard/27001
- ISO/IEC 42001:2023 — AI management system: https://www.iso.org/standard/81230.html
- ISO/IEC 25010:2023 — Software quality model: https://www.iso.org/standard/78176.html
- EU AI Act (Regulation 2024/1689): https://eur-lex.europa.eu/eli/reg/2024/1689/oj
- NIST AI Risk Management Framework 1.0: https://www.nist.gov/itl/ai-risk-management-framework
- GDPR (Regulation 2016/679): https://eur-lex.europa.eu/eli/reg/2016/679/oj
- WCAG 2.2: https://www.w3.org/TR/WCAG22/