Nota de arquitectura
Perfiles de Compliance
Contexto de arquitectura
Método reutilizable
Aplicado en
Construyo mis productos con herramientas de IA — Claude Code, Lovable, GitHub. El apalancamiento es real. El radio de impacto, del que se habla menos.
Seguía añadiendo el compliance al final de cada proyecto. ¿Política de privacidad? Añadirla antes del lanzamiento. ¿Registro de auditoría? Decidir quién es responsable después del primer incidente. ¿Clasificación de datos? Resolverlo cuando un socio lo pida.
Es el patrón que sigue la mayoría de los equipos. Y también por eso duelen las auditorías.
Añadí una nueva capa a la plantilla de gobernanza que uso en estos productos. Aborda la parte que nadie quiere diseñar de antemano: el compliance.
El primer instinto fue incorporar todos los marcos normativos en la plantilla base. ISO 27001, GDPR, EU AI Act, IATI, HIPAA, ISO 13485. Hacerla exhaustiva.
Eso está mal. Una landing page no necesita ISO 27001. Un blog no necesita ISO 42001. Un pitch deck no necesita IATI XML. La mayoría de mis productos no necesita ninguno de ellos. Los pocos que sí, necesitan combinaciones distintas.
Lo que añadí en su lugar fueron perfiles. La plantilla base se mantiene pequeña. Un flag en las ground rules activa las obligaciones.
compliance_profiles: security, ai-governance
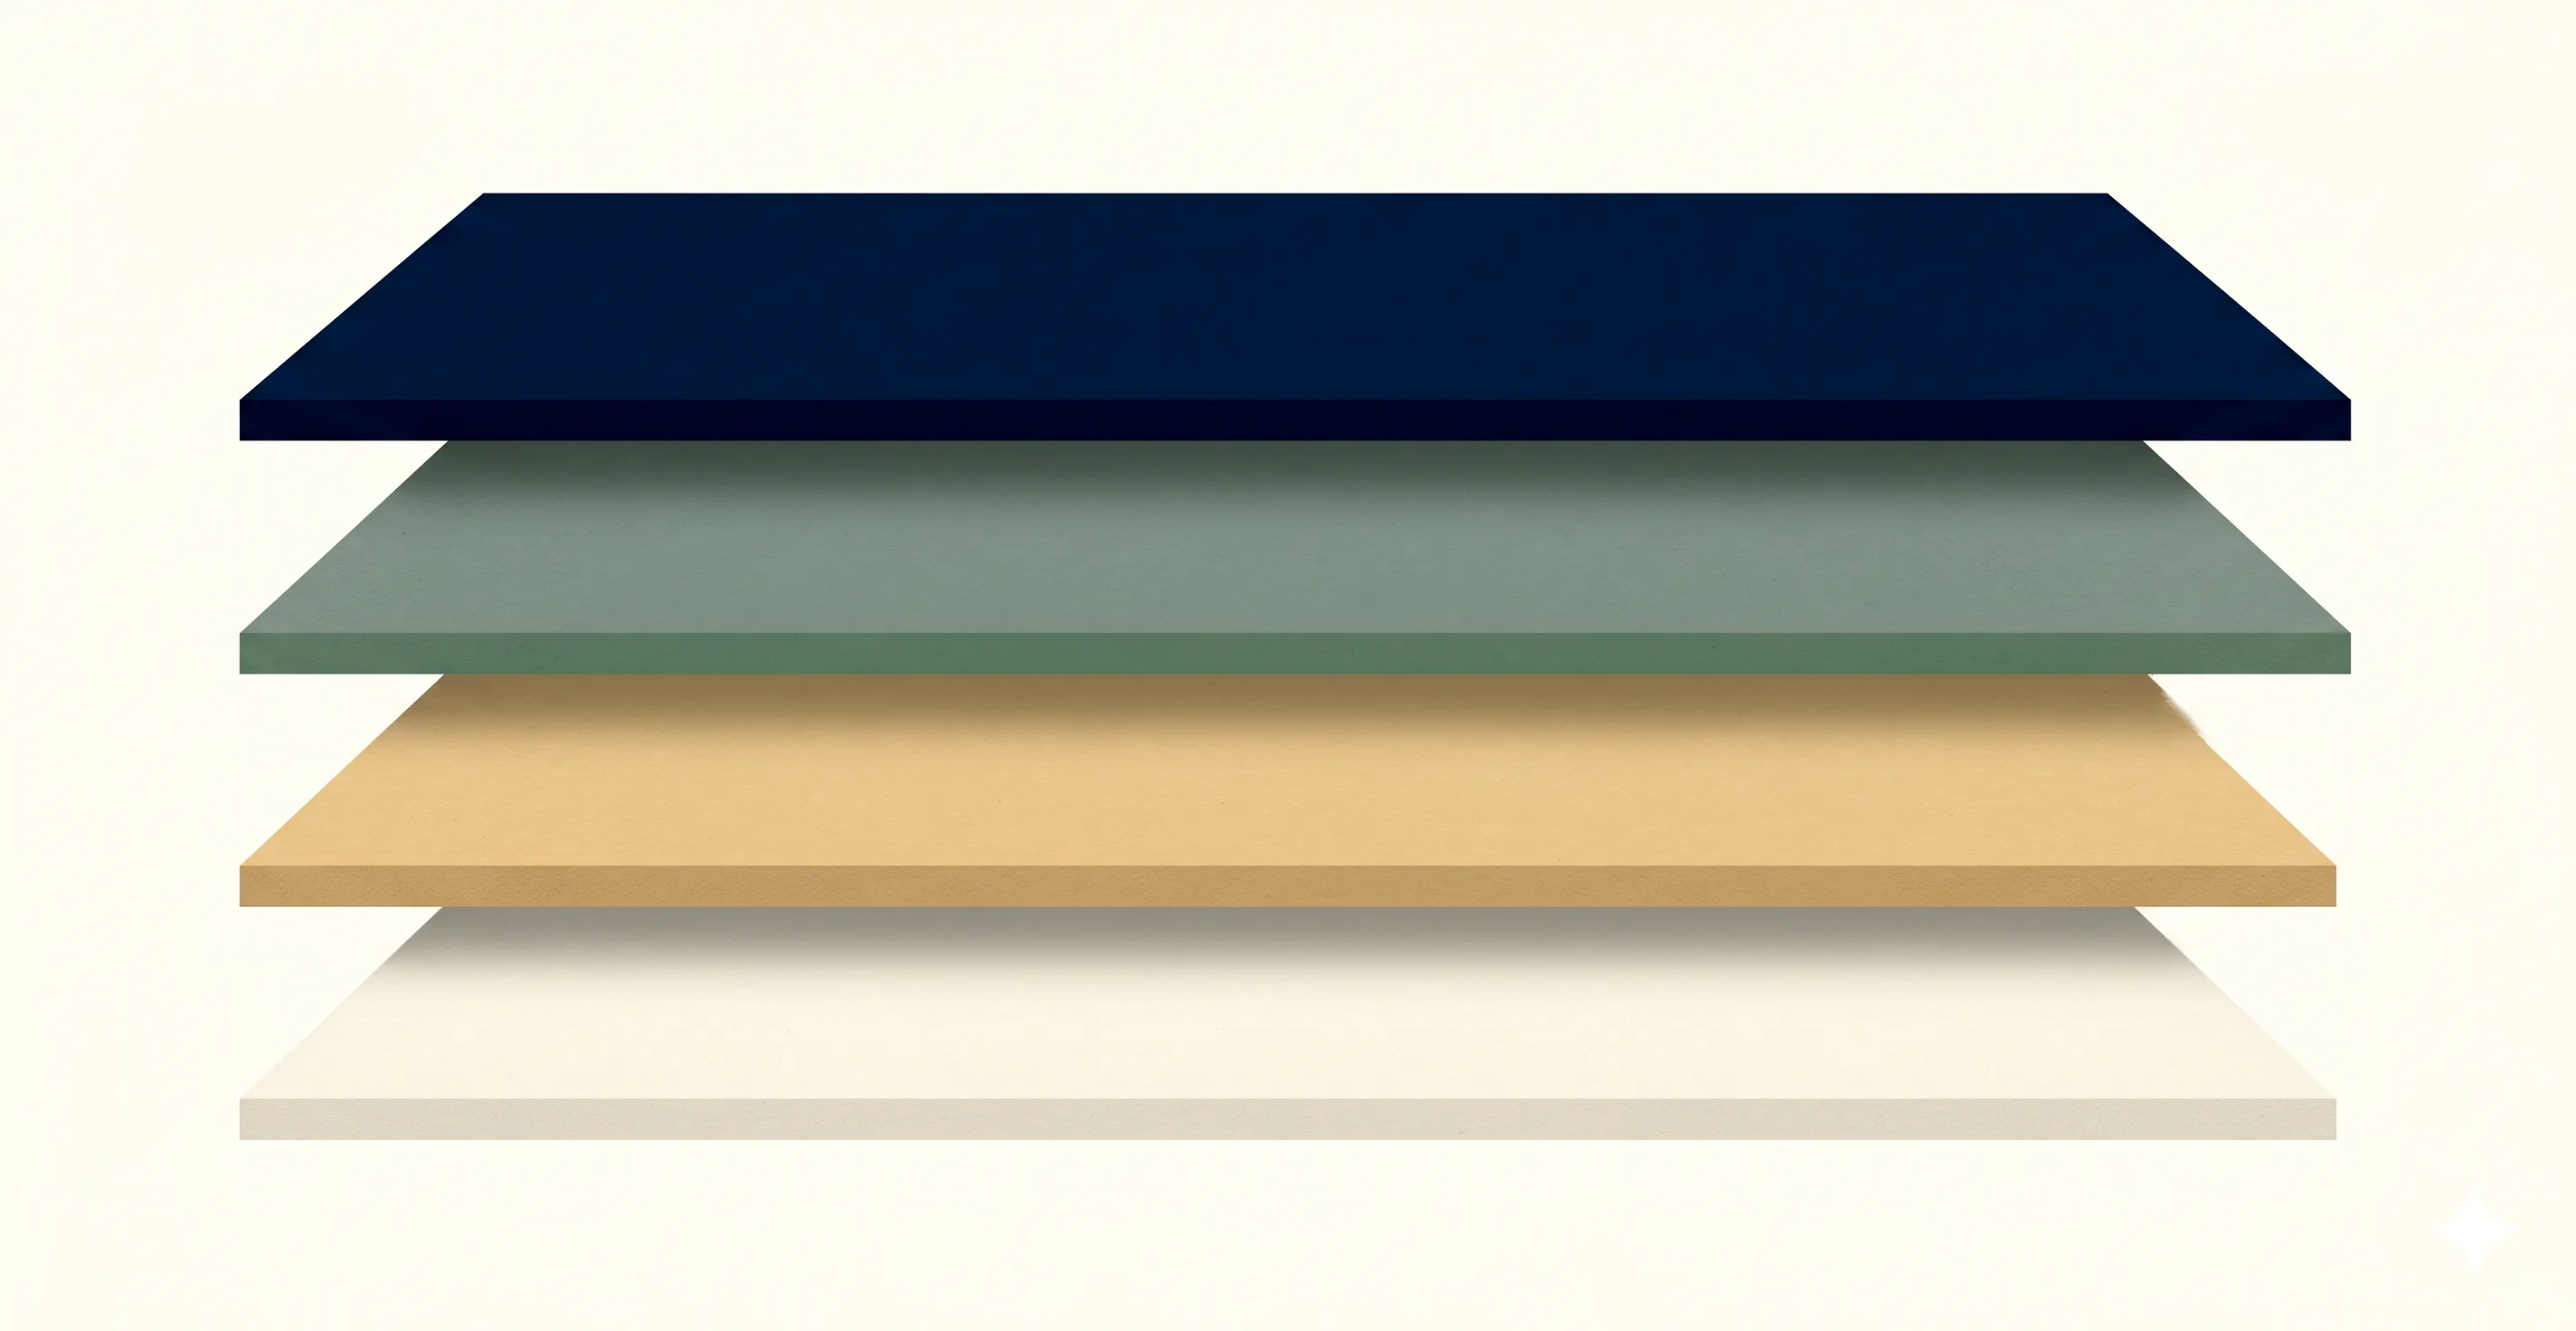
Cada perfil apunta a un directorio de obligaciones y los controles que las satisfacen. Cuatro niveles.
Nivel 1 — Universal. Siempre activo. Formatos de datos (ISO 8601, 4217, 639-1, 3166), accesibilidad (WCAG 2.2 AA), modelo de calidad de software (ISO/IEC 25010). Lo que todo producto hereda sin pensarlo.
Nivel 2 — Gobernanza de IA. Activo cuando el producto usa IA. EU AI Act (en vigor desde agosto de 2024, aplicación escalonada hasta 2027), ISO/IEC 42001:2023 (la norma de sistema de gestión de IA publicada en diciembre de 2023), NIST AI RMF + GenAI Profile. Una checklist de clasificación de riesgo se ejecuta antes de lanzar cualquier producto de IA — prohibido / alto riesgo / limitado / mínimo.
Nivel 3 — Seguridad y Privacidad. Activo cuando la carga de trabajo es regulada, B2B empresarial, o orientada al sector público. ISO 27001, SOC 2, GDPR, ISO 27701. Con una distinción clara entre alineado (controles implementados), listo para certificación (evaluación de brechas + rastro de auditoría), y certificado (la organización posee el certificado).
Nivel 4 — Dominio. Salud (ISO 13485, IEC 62304, MDR, EHDS). Finanzas (ISO 20022, PCI DSS, PSD2). Clima (IATI, GHG Protocol, TCFD). Gobierno (eIDAS, NIS2). Activar solo el relevante.
Lo que esto me aclaró: ISO 27001 no es una funcionalidad de software. Es un sistema de gestión. De sus 93 controles, quizá un tercio pueda vivir en código. El resto son políticas, formación, gestión de proveedores, auditoría interna — trabajo que hace la organización, no la plataforma.
La PaaS que usa la mayoría de quienes construyen con herramientas de IA probablemente ya tiene SOC 2 Type II cubriendo ~40 de esos controles. El trabajo que me queda son los otros 30 — e incluso entonces, la mayor parte es identificar qué controles aplican, no inventarlos. La IA hace la implementación. Yo hago la disciplina.
Sigo reaprendiendo la misma lección con esta plantilla. Lo genérico no sobrevive al contacto con lo específico. Lo exhaustivo no sobrevive al contacto con las cargas de trabajo reales. Lo que sobrevive es pequeño + activable.
Compliance como configuración, no como fork.
La parte honesta: esto no hace que ningún producto sea compliant. Hace visible el trabajo de compliance. Que los controles se implementen de verdad, que las políticas se redacten, que la gente se forme — eso sigue siendo el trabajo. La plantilla solo garantiza que nadie olvide qué trabajo aplica, y a qué producto.
La preparación para auditoría es arquitectura. La arquitectura es la plantilla de gobernanza, no el código base. Construida a nivel de plantilla, la disciplina se propaga. Añadida al final de cada producto, cada trimestre se convierte en un simulacro de incendio.
¿Cuál es hoy la postura de compliance por defecto — y es la que realmente va a necesitar la próxima carga de trabajo regulada?
La plantilla es de código abierto — enlace en los comentarios.
Fuentes
- ai-product-architecture-template (open source, GitHub): https://github.com/gtcuco-personal/ai-product-architecture-template
- ISO/IEC 27001:2022 — Information security management systems: https://www.iso.org/standard/27001
- ISO/IEC 42001:2023 — AI management system: https://www.iso.org/standard/81230.html
- ISO/IEC 25010:2023 — Software quality model: https://www.iso.org/standard/78176.html
- EU AI Act (Regulation 2024/1689): https://eur-lex.europa.eu/eli/reg/2024/1689/oj
- NIST AI Risk Management Framework 1.0: https://www.nist.gov/itl/ai-risk-management-framework
- GDPR (Regulation 2016/679): https://eur-lex.europa.eu/eli/reg/2016/679/oj
- WCAG 2.2: https://www.w3.org/TR/WCAG22/